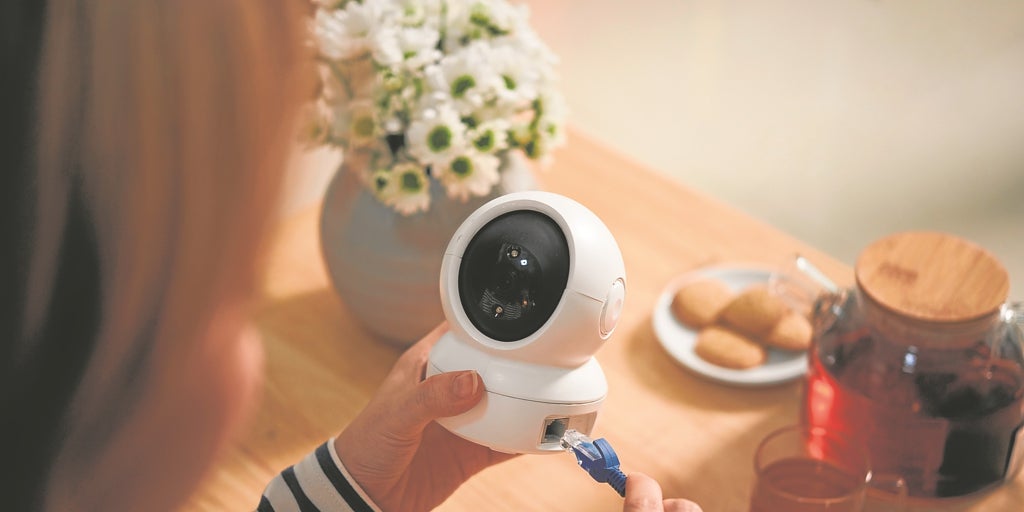
En las redes locales, nuestras casas, las que conectan e interconectan los dispositivos, los protocolos rojos (los mecanismos que utilizan estos dispositivos para dialogar e intercambiar información en la red local entre ellos) están muy orientados a esta relación que es muy sencilla. Estás en casa, conectas algo al wifi y estás… pero con un ecosistema de protocolos que hace muchos años que no se actualiza. Conclusión: existen violaciones en el manejo de datos, que pueden afectar nuestra privacidad.
«Los protocolos que utilizan dispositivos IoT en semáforo local exponen información confidencial que puede ser explotada por actores maliciosos o con multas comerciales, sin el consentimiento o conocimiento del usuario». También destacamos la investigación de un equipo internacional de investigadores, liderado por Imdea Networks y Northeastern University, en colaboración con la NYU Tandon School of Engineering, la Universidad Carlos III de Madrid, Imdea Software, la Universidad de Calgary e International Computer. Instituto de Ciencias.
Una obra completa para quien desarrolló pioneros en seguridad y privacidad «que plantan la alta prevalencia de dispositivos técnicos opacos y complejos del Internet de las Cosas (IoT) en los hogares inteligentes».
Este estudio, “En la habitación cuando sucede: caracterización de la comunicación local y las amenazas en hogares inteligentes”, se presentó esta semana en la Conferencia de medición de Internet ACM (ACM IMC’23) en Montreal, Canadá. El artículo que profundiza, por primera vez, en las interacciones de las redes LAN entre 93 dispositivos IoT y aplicaciones móviles, revela una cantidad excesiva de acciones no estudiadas para la seguridad y la privacidad en las LAN, y con implicaciones en el mundo real.
Presencia sigilosa
Cómo contarle al diseñador sobre el estudio. Narseo Vallina Rodríguez, profesor asociado de Imdea Networks, cofundador de la startup AppCensus: “Un canal lateral es una forma sigilosa de acceder indirectamente a datos confidenciales. Por ejemplo, se supone que los desarrolladores de aplicaciones para Android deben solicitar permisos del sistema para obtener el consentimiento y acceder a datos como la geolocalización…”. Pero descubrí que esto no es cierto: “Hemos demostrado que algunas “apps” españolas y empresas de publicidad abuso de protocolos rojos locales acceder silenciosamente a esta información sensible sin que el usuario sea consciente de ello. Todo esto te permitirá trabajar cómodamente con otros dispositivos IoT deshabilitados en la red local utilizando protocolos de nivel rojo como UPnP.
Juan TapiadorEl catedrático de Ingeniería Informática de la UC3M, también coautor del estudio, coincide con la evidencia de que una aplicación móvil puede tener diez componentes de terceros (que no son su fabricante) que pueden utilizar información con fines comerciales para identificar sus dispositivos. Supone ir a un paso más allá. Un mejor perfil.
Le profil socio-économique peut être découvert par le type d’appareils, lorsqu’ils sont utilisés, etc., parce que les enquêteurs sont conscients de la pertinence de leur travail : « Nous avons contacté les agents pertinents comme partie de la méthodologie de nuestra labor. , no sólo para validar los hallazgos, sino también para minimizar el impacto de estos problemas. Por tanto, es imperativo que “nuestros responsables actualicen estos protocolos y eviten la configuración correcta de estas fugas de datos”.
Mientras estás en movimiento, esta actualización de los protocolos para tu bienestar privado, de la AEPD (Agencia Española de Protección de Datos) ha recibido el marco legal vigente, y lo incluye en su sitio de comunicación web como ‘Riesgos del Internet de las Cosas en el Hogar’ y ‘Recomendaciones para el uso seguro del Internet de las Cosas’.
Desde la institución (que, por ejemplo, concedió a Vallina-Rodríguez ya Tapiador para sus investigaciones en más de una ocasión) ven la importancia del Reglamento General de Protección de Datos (RGPD), «que reconoce que los responsables del tratamiento deben aplicar medidas de protección de datos». medidas en caso de defectos y diseño. Y añade una declaración de intenciones: “El responsable del tratamiento aplicará los métodos y organismos técnicos adecuados con la garantía de que, por defecto, sólo será objeto del tratamiento de datos personales el que será necesario para cada una de las multas específicas del procesamiento”.
Con seguridad
Javier ZubietaEl presidente de la Comisión de Ciberseguridad de Ametic (asociación representante del sector de la industria digital en España), declaró, en su caso, y del ámbito general (seguridad-privada), la importancia de la existencia de leyes-marco como la Ley de Resiliencia Cibernética (CRA), “lo que demuestra los intereses de la UE ante una de las principales causas de los ciberataques salientes”.
La recalcación esta aspiración «mediante el incremento del nivel de ciberseguridad de cualquier elemento digital, tanto además diseño, dearrollo, configuración, instalación y posteriores actualizaciones, se coniguera, además, el incremento de la confianza de los usuarios, soto consumidores como empresas , al momento de adquirir dichos elementos y elementos adecuadamente de acuerdo a sus requerimientos de seguridad.
Javier Fernández Urdinguio, director de Producto&Servicios de BeDisruptive, afirmó, por su parte, que cuando tenemos dispositivos IoT y «casas inteligentes», otros dispositivos médicos (IoMT), tenemos dispositivos conectados o hiperconectados a través de una red, nos quedamos privados de público. Cualquier vulnerabilidad puede poner en riesgo la información privada utilizada por el dispositivo, incluso la transmitida por red. Estos riesgos (continua el especialista) están muy ligados a la privacidad y seguridad de los usuarios a través de los sensores integrados y conectados dentro de una casa inteligente: micrófonos, cámaras, interfaces domésticas, etc. «.
Brice Corrieu, responsable de soluciones de UnaBiz España, eligió, en su caso, la solución Sigfox, “para proporcionar un IoT rojo que cifra los datos para protegerlos durante la transmisión y utiliza la autenticación para confirmar la identidad de los dispositivos. Envíe pequeñas cantidades de datos para reducir la exposición a la interceptación. Un proceso que limita los mensajes a 12 bytes y 140 registros de mensajes «restringe la información potencialmente vulnerable». La clave de autenticación para cada dispositivo es única, lo que significa que la clave de seguridad de un dispositivo no afecta la seguridad de otros dispositivos.
Culto a la privacidad
Santiago Cordero Puentes, Director de Infraestructura y SecDevOps en Vass, Incide, por su parte, en la necesidad de que el sector tecnológico y los reguladores pongan el foco en la seguridad informática y de las comunicaciones del hogar. “Es (comentó) un gran problema a nivel global, lo que ha planteado el hecho de que la industria ha crecido sin pautas consensuadas sobre este material. Me refiero a que un dispositivo IoT doméstico tiene un mínimo de tecnología para realizar su función, ya que su propia seguridad no es una prioridad entre las bases que, por ejemplo, no cubren la actualización periódica del software de quien lo utiliza, algo la cual debe ser de forma constante y obligatoria”.
Además de los dispositivos, es importante considerar la “autoprotección” de la persona, así como las recomendaciones y riesgos potenciales. “Es hora de regular también y generar herramientas para gestionar de forma segura”.
Por su parte, los responsables del estudio registraron su cuota de transferencia tecnológica a la sociedad, tal y como resume Vallina-Rodríguez: “Varios fabricantes han reconocido los riesgos en la seguridad y privacidad del hogar, lanzando nuevas versiones de sus productos. , lo que garantiza que los datos del dispositivo no se registren con fines ilegales. Además, reconocí la necesidad de plantear estos riesgos durante las discusiones centradas en la estandarización de los nuevos protocolos rojos, para evitar que estos riesgos ocurran.